Visualizzazione post con etichetta virus. Mostra tutti i post

mercoledì 13 giugno 2012

Le 10 regole della sicurezza: 4 - le password

Chiunque utilizzi il web ha ormai capito l'importanza delle password: si tratta di codici segreti alfanumerici (cioè composti da testo e numeri, e a volte da simboli) che servono ad autenticarci, cioè a farsi riconoscere per accedere ad un determintato servizio. Abbiamo a che fare con decine di password: per accedere al computer, per la posta elettronica, per le-banking, per il sito di chat, per l'e-commerce, etc..
E' importante dunque porre un attimo di attenzione sia alla scelta che alla gestione di questi codici, che possono essere un fastidio ma che ci offrono un buon sistema di sicurezza. 
Intanto la scelta della password: il sistema migliore sarebbe quello di utilizzare un codice composto da testo e numeri senza un senso compiuto di almeno 8 caratteri (una cosa tipo afd456kkl8), anche se poi può risultare complicato da ricordare. Sarebbero da evitare tutti i dati riconducibili a noi stessi direttamente (nome del cane, data di nascita, nome della moglie, etc), e non usare la stessa password per tutti i servizi.,, specialmente quelli più delicati.
In ogni caso sarebbe opportuno modificare le password ogni tanto (la legge sulla privacy prevede ogni 3 mesi).
Anche la gestione delle password può essere a rischio: inutile scegliere password complesse, se poi si tengono in un file di word sul proprio pc che si chiama "le mie password"! meglio un quadernetto o agenda dove annotarle, oppure un software di gestione crittografato su chiavetta usb.
Il furto di password e di identità digitali è molto frequente e se spesso non è così "grave" come il furto dei codici di carta di credito, può essere fastidioso (spesso legato a identità di social network, con il risultato di avere qualcuno che si spaccia per noi su facebbok e simili), per cui poniamo un minimo di attenzione.

lunedì 17 ottobre 2011

Autunno tempo di influenze...informatiche!

Torniamo a parlare di virus informatici, problema tra i più diffusi e complicati nel panorama dell'informatica. Spesso capita di vedere molti utilizzatori di pc non considerare adeguatamente questo pericolo con il risultato di trovarsi i propri computer infettati dai più svariati virus, spesso inutilizzabili o con la perdita dei dati presenti sul disco.
Il problema non è da sottovalutare: secondo McAfee, una delle più importanti aziende software di antivirus, ogni giorno vengono immessi in rete più di 50 milioni di virus (tra nuovi virus e "evoluzioni" di quelli presenti in rete). Un numero decisamente impressionante.
Inoltre, secondo un recente studio dell'Osservatorio Nazionale della Sicurezza Informatica, è stato stimato che l'80% dei computer in rete non abbia protezioni adeguate e sia facilmente violabile.
Un'indagine online di G Data ha dimostrato che nonostante un'ampia diffusione dell'utilizzo di internet (posta elettronica, social network), la maggior parte degli utenti conosce poco i pericoli che possono trovarsi in rete e, di conseguenza, non mette in pratica le adeguate strategie per evitare le infezioni.
E' necessaria dunque una maggiore attenzione verso tali pericoli per evitare problemi ai propri computer e per limitare la diffusione dei virus(un pc infetto è anche un pc che è in grado di infettare altre macchine).

mercoledì 21 settembre 2011

Le trappole dei file compressi.

La compressione dei file è un sistema che permette di "trattare" i file tramite appositi algoritmi in modo da ridurne le dimensioni: i sistemi più comuni sono la compressione .zip (ormai divenuta standard in windows, e quella .rar). Ciò accade per file di dati, testo mentre non accade per file multimediali (immagini, video, musica), nel senso che utilizzando tali programmi di compressione non si riducono le dimensioni del file. Però viene comunque utilizzata la compressione per raggruppare diversi file multimediali in un unico file, più facilmente "trasportabile". Questo accade spesso nei circuiti di file sharing (emule, bit torrent) per spostare comodamente gruppi di file (una cartella di foto, un gruppo di canzoni).
Spesso però tali file compressi portano con se delle minacce al nostro sistema; poichè i file multimediali non contengono (in line di massima) pericoli, i virus vengono inseriti nei comandi di apertura del file compresso, in modo tale che estraendo i file (a volte solo guardandoli), che non contengono pericoli, rischiamo di infettare il nostro sistema. Spesso poi questi virus non sono gestiti correttamente dall'antivirus, che si accorge del pericolo quando ha già infettato il sistema.
Per evitare problemi, prima di aprire il file compresso, è opportuno fare una scansione dello stesso (in genere tasto destro sul file compresso e poi scan con...).

venerdì 29 luglio 2011

Il virus del mese

Questo mese ci occupiamo di un virus molto diffuso e nel contempo potenzialmente pericoloso: il suo nome è Trojan.Win32.Agent.BJT e fa parte della categoria dei trojan, cioè i virus che si nascondono nel nostro sistema permettendo l'accesso indesiderato ai nostri dati da parte dei pirati informatici. E' un virus non recentissimo (apparso nel 2009) ma che sta ancora avendo larga diffusione.
Un'altra caratteristica di questo virus è quella di cancellare files del nostro computer rendendo instabile, se non inattivo il nostro sistema.
Per evitare di essere infettati, come nel caso di tutti i virus di questa tipologia, dobbiamo prestare molta attenzione agli allegati della posta elettronica e ai files scaricati da internet, inoltre anche installando programmi (sempre trovati su internet) si può correre il rischio di incappare in questo pericolo. Utilizziamo sempre un antivirus aggiornato, scansoniamo i file compressi prima di aprirli, evitiamo di aprire allegati se il mittente è sconosciuto.
Come accorgersi di essere stati infettati? Spesso non è immediato capire di aver preso un virus, ma nel caso di questo si possono notare dei sintomi:
navigando su internet possono apparire spesso pagine che si aprono inaspettatamente
può apparire improvvisamente un box richiedendo informazioni
la configurazione del sistema o del browser internet cambia da sola
il disco rigido è costantemente in lettura
Nel caso è opportuno controllare che non sia presente il seguente file:
%PROGRAMFILES%\FILE COMUNI\SPIGOT\SEARCHSETTINGS\SEARCHSETTINGS.EXE

Nel dubbio un'accurata scansione del sistema può tornare utile, magari utilizzando l'utility di vir.it, che può affiancare l'antivirus installato sul computer.

martedì 8 marzo 2011

Il virus del mese

Ritorna la rubrica in cui ci soffermiamo sui maggiori pericoli in circolazione. Questo mese ci occupiamo del virus sality.ag.
Si tratta di una variante del virus sality che risulta molto dannoso dal momento che è in grado di disabilitare il nostro antivirus. In pratica, una volta preso, il virus installa una sua DLL in grado di bloccare tutti i processi collegati con gli antivirus installati e con tutti i sistemi di protezione (antimalware, firewall, etc..). Inoltre è in grado di disabilitare il taskmanager di windows e installarsi nel registro di sistema per poter essere eseguito anche in modalità provvisoria.
Il suo obiettivo finale è quello di collegarsi ad internet e funzionare come backdoor (per permettere, ad esempio, di far entrare nel nostro pc chiunque), inoltre è in grado di monitorare le transazioni delle carte di credito.
Come tutti i virus è importante evitare di prenderli, per cui il miglior consiglio è sempre quello di utilizzare un antivirus aggiornato; nel caso specifico il virus è stato scoperto dai laboratori Kaspersky, per cui con questo antivirus non si corrono pericoli.

giovedì 3 marzo 2011

Sicurezza e antivirus

Dopo un periodo di forzata pausa dovuta alla partenza dei corsi di informatica (www.corsinformatica.org), torniamo a parlare di sicurezza: il primo passo per proteggere il proprio computer è quello di installare un antivirus e mantenerlo aggiornato. Allora la domanda che segue è quale antivirus utilizzare?
In commercio ci sono decine di prodotti e tutti hanno, ovviamente, dei pregi e dei difetti; per semplificare ho scelto due prodotti che reputo migliori in base al rapporto peso/prestazioni (dove con peso intendo le risorse che il programma "ruba" al computer e con prestazioni la capacità di bloccarei pericoli).
Nella categoria "gratis" (o meglio con licenza gratuita per uso personale, che non è esattamente la stessa cosa) il miglior prodotto è sicuramente AVG (programma scaricabile da qui): si tratta di un prodotto completo che, oltre al necessario antivirus con protezione in tempo reale, ci mette a disposizione ulteriori componenti, spesso non presenti in prodotti a pagamento (tipo protezione per social network, scansione dei siti web).
Passando invece alla categoria degli antivirus a pagamento, il miglior prodotto è sicuramente il pacchetto Kaspersky (maggiori informazioni sul sito ufficiale); prodotto russo recentemente entrato nel mercato italiano si distingue per una meticolosa ricerca dei virus, di un ottimo sistema di controllo del sistema e un moderato utilizzo delle risorse del computer. Inoltre i prezzi sono molto contenuti (una trentina di euro per la versione solo antivirus e circa 50 per il pacchetto completo).
Quindi, concludendo, ricordate l'assoluta importanza di utilizzare un antivirus costantemente aggiornato durante il collegamento a internet, perchè se è vero che avere l'antivirus non ci protegge completamente dal pericolo, è ancor più vero che non utilizzandolo abbiamo la certezza di essere infettati.

martedì 31 agosto 2010

I software più pericolosi al mondo.

Il pericolo maggiore nella navigazione sul web sono senza dubbio i virus e la loro proliferazione è dovuta principalmente all'intervento dell'utente. Ma i virus si possono anche muovere attraverso le cosidette vulnerabilità dei software, cioè una sorta di buco presente nel programma che usiamo quotidianamente che permette il "passaggio" del virus o quantomeno ne agevola l'arrivo.
Esiste un archivio negli Stati Uniti, il National Vulnerability Database, che controlla le falle che presentano i vari programmi valutandone anche la pericolosità (con un punteggio da 1 a 10).
Dopo l'ultimo aggiornamento i programmi più a rischio sono:
  • ActiveX (9,39 - 13 vulnerabilità)
  • Microsoft Office (9,30 - 15 vulnerabilità)
  • QuickTime (9,30 - 4 vulnerabilità)
  • Adobe Reader (8,80 - 19 vulnerabilità)
  • Internet Explorer (8,00 - 27 vulnerabilità)
  • Firefox (7,31 - 30 vulnerabilità)
  • Chrome (6,98 - 30 vulnerabilità)
Come fare per difenderci?
Seguire le solite indicazioni per la prevenzione dei virus, utilizzare software originale ed aggiornarlo con frequenza.

venerdì 9 luglio 2010

Il virus del mese

Torniamo a postare dopo un periodo di forzato stop e torniamo a parlare di virus. Da una recente indagine si è visto che la quasi totalità dei computer che sono stati connessi ad internet presentano sul disco almeno un virus (attivo o meno) o sono stati colpiti da esso; questo fatto ci deve far riflettere sul pericolo della navigazione in internet. Ciò non deve però impedirci di sfruttare tutti i servizi del web, ma semplicemente ci deve far rendere conto che l'utilizzo di internet deve essere correlato ad una serie di servizi legati alla sicurezza (antivirus, firewall e molta attenzione).
Per la rubrica del "virus del mese" oggi parliamo di un pericolo abbastanza diffuso: Trojan.Win32.Agent.BEL. Si tratta di un trojan che si trasmette tramite le chiavette usb e i dischi fissi collegati in rete o via usb; quasi tutte le versioni dei migliori antivirus sono in grado di riconoscerlo, pur essendo un virus polimorfico (cioè in grado di modificare il proprio codice per evitare il controllo dell'antivirus).
Spesso però molti antivirus non hanno la funzione di controllo del disco esterno (cioè non controllano automaticamente i settori di avvio di un disco o chiavetta usb al momento del collegamento al pc), per cui sarebbe una buona norma, una volta collegata la chiavetta (o il disco), prima di aprirlo, effettuare una scansione con l'antivirus (da risorse del computer, clic con il destro sul disco rimovibile e poi "effettua scansione con").

venerdì 7 maggio 2010

Il virus del mese

Inauguriamo una nuova rubrica per tenerci aggiornati su quelli che sono i pericoli maggiori e più frequenti che possiamo trovare navigando il web.
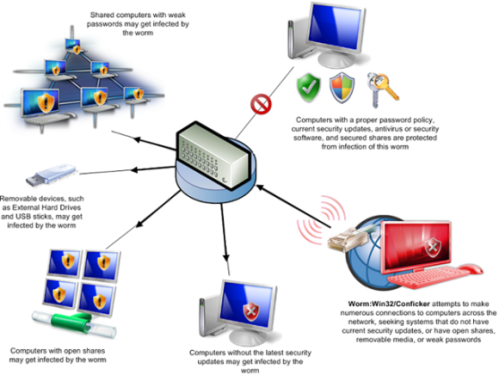
Assistiti dall'osservatorio sui virus di Kaspersky, vediamo che il virus che ha colpito di più in questo ultimo mese è Net-Worm.Win32.Kido.ir , una variante del worm polimorfico Kido.
I virus polimorfici sono quelli che sono in grado di mutare il proprio codice assumendo forme leggermente diverse, in modo tale da eludere l'intervento degli antivirus.
Nello specifico il virus Kido è apparso per la prima volta nell'ottobre del 2008, riuscendo ad infettare più di 10 milioni di macchine; tra di esse anche vittime "illustri" come la House of Commons inglese e la Marina francese.
Il bersaglio preferenziale di questo virus è la rete dei sistemi operativi Windows ed è in grado di trasferirsi su supporti usb. Si tratta di una categoria di virus "downloader", cioè con l'obiettivo di scaricare sul computer infetto altri malware. La caratteristica perggiore, però, di questa tipologia di virus è quella di bloccare l'aggiornamento del software di antivirus.
Il consiglio dunque è sempre quello di avere un buon antivirus e mantenerlo costantemente aggiornato. Inoltre, per minimizzare i pericoli derivanti da questa tipologia di virus, è opportuno installare la patch di sicurezza rilasciata da Microsoft (scaricabile qui).

lunedì 3 maggio 2010

Gli antivirus: la scansione euristica

Torniamo a parlare di software antivirus, cioè di programmi costruiti apposta per riconoscere ed eliminare i virus informatici. Per eseguire questo compito il programma ha a sua disposizione un enorme archivio di virus conosciuti a cui attinge, un po' come una pattuglia di polizia che controlla un quartiere conoscendo a memoria i criminali e arrestandoli non appena li vede.
Spesso però abbiamo a che fare con virus nuovi, non ancora inseriti nell'archivio: in questo caso l'antivirus non sarebbe in grado di difenderci. Per ampliare le potenzialità del programma, allora, i migliori antivirus utilizzano una tecnica diversa: quella della scansione euristica.
In pratica non vengono riconosciuti i virus, ma il comportamento anomalo che provocano; tornando all'analogia precedente, la nostra pattuglia non riconosce i criminali maè in grado di accorgersi di personaggi che hanno un comportamento sospetto.
La scansione euristica può avvenire sulle proprietà di alcuni file (in genere dimensione o data di creazione), in particolar modo su quelli di sistema, che vengono controllati per vedere se hanno subito modifiche, oppure sul comportamento anomalo del sistema, come azioni improvvise (invio contemporaneo di molti messaggi di posta) o modifiche al registro di sistema.
Dato l'elevato numero di virus nuovi che arrivano nella rete ogni giorno, è bene scegliere un antivirus che abbia questa funzione per avere una ulteriore forma di protezione.

martedì 14 luglio 2009

I Virus: trojan bomb

Abbiamo già parlato dei virus del tipo Trojan: un pericolo decisamente attuale e fortemente presente. Esistono decine di sottotipi di questo virus, suddiviso in base alla tipologia di attacco (cioè in pratica in base a come si comportano una volta infettato il computer).
In linea di massima tali virus tendono a non duplicarsi, ma rimanere nascosti per permettere al "pirata" di turno di accedere al nostro sistema.
La tipologia che prendiamo in esame oggi, però, è leggermente differente: il suo nome è Trojan-ArcBomb, detti anche "bombe archivio". Si presentano come un file compresso (in fomato *.zip oppure *.rar): una volta che si tenta di decomprimerli, cominciano a riempire il disco del nostro pc di dati "vuoti" fino a saturarlo, rendendo così l'utilizzo del pc lento o bloccandolo del tutto.
Ci si accorge di essere infettati quando il disco fisso è completamente pieno e di conseguenza il sistema operativo non è più in grado di funzionare.
Il loro scopo principale è quello di bloccare i server di posta elettronica, ma ciò non toglie che siamo tutti a rischio.

giovedì 2 luglio 2009

I virus: pornware

Continuiamo la disamina dei pericoli della rete con una tipologia che nei manuali viene definita "programma potenzialmente indesiderato". Premetto che esiste un forte legame tra siti a carattere pornografico e virus: ciò, al di là della morale, è un dato di fatto poichè tali tipologie di siti risultano più pericolose di altre per l'incolumità del pc. Ciò, ovviamente, è dovuto non ad una vendetta morale, ma semplicemente un sistema per poter infettare un alto numero di utenti (ovvia è la conclusione!).
Il pericolo di cui ci occuperemo oggi è quello definito come pornware: si tratta di una serie di programmi finalizzati a ricerche offerte di carattere pornografico. Sfruttando tali programmi è possibile infettare il computer dell'utente.
Possiamo, schematicamente, dividere tale minaccia in tre tipologie:
porn-dialer: si tratta di tipici dialer che permettono di navigare all'interno di siti a tariffazione differente da quella della normale connessione. E' comunque necessario l'intervento dell'utente per l'installazione.
porn-downloader: programmi che permettono di scaricare sul pc immagini e video.
porn-tool: programmi utilizzati per la ricerca

La pericolosità non sono i programmi (leciti per il loro uso), ma per il fatto che possono contenere (e spesso contengono) virus. Quindi attenzione e, nel caso, effettuate sempre una scansione prima dell'installazione.

lunedì 29 giugno 2009

I virus: ancora worm!

Torniamo a parlare di virus, non tanto per una predilizione particolare per l'argomento, ma perchè si tratta di un pericolo diffuso e presente nel mondo di internet. Spesso sottovalutato e preso in consoderazione solo quando troppo tardi, il fenomeno dei virus si allarga anche per la poca prevenzione messa in atto dagli utenti.
L'argomento di oggi è nuovamento quello dei worm, minaccia tra le più "difficili" da bloccare. Il worm è una tipologia di virus in grado di trasmettersi da un pc all'altro sfruttando le connessioni di rete, diventando pertanto indipendente dalle azioni dell'utente.
Per avere un'idea più chiara di come e dove agisce questa tipologia di virus, vediamo un breve elenco dei tipi più diffusi e delle loro caratteristiche:
  • Worm IM: sono in grado di diffondersi attraverso i programmi di istant messaging (come Messenger, ICQ, Skype), sfruttando l'elenco dei contatti per ampliare la diffusione.
  • Worm di e-mail: utilizzano una sistema più "classico" per attaccare, inviando un messaggio infetto (tramite un allegato o un collegamento).
  • Worm IM: utilizzano le chat presenti sul web per trasferirsi da un pc all'altro, in genere pubblicando un file infetto sull'area di chat.
  • Worm di rete: sfruttano le vulnerabilità delle reti per propagarsi.
  • Worm sharing: si diffondono utilizzando i sitemi P2P di sharing (tipo Kazaa, Emule, Edonkey).
Questi rappresentano solo una parte dei worm (che per inciso sono solo una parte dei virus presenti in rete) esistenti, molti altri utilizzano tecniche miste per diffondersi.
Il pericolo è reale e sottovalutarlo può risoltare spiacevole e costoso: cerchiamo sempre di prevenirlo con un utilizzo oculato del web e, soprattutto, investendo bene in un buon antivirus (che deve essere sempre aggiornato).

lunedì 15 giugno 2009

Il virus che attacca Facebook

L'avvento massiccio delle piattaforme di social network (Facebook, Myspace ad esempio) ha creato terreno fertile per nuovi virus che possono contare di migliaia di potenziali vittime. Uno dei nuovi virus che attacca gli utenti del popolare Facebook è il worm Koobface (il cui nome in codice è Net-Worm.Win32.Koobface.b, nella sua ultima variante).
Il meccanismo del virus è abbastanza semplice: l'utente riceve un messaggio dove viene invitato a visionare un video tramite un link apparente collegato a Google; utilizzando tale collegamento verrà richiesto l'aggiornamento attraverso un ActiveX (nella versione precedente era un aggiornamento del Flash Player) che però conterrà il virus. Il worm ha le funzioni di backdoor e permette agli estranei di accedere al proprio computer. I gestori di Facebook si sono già attivati per eliminare il problema, ma in ogni caso fate attenzione.

lunedì 1 giugno 2009

I virus: cos'è il rootkit

Oltre ai virus, esistono molti altri pericoli nel web che si associano o affiancano a quelli più conosciuti per peggiorare la vita del navigatore medio. Uno dei più pericolosi è rappresentato dal rootkit.
Il rootkit è un programma in grado di far accedere chi lo utilizza ad un server ed aver il completo controllo di esso senza avere i permessi di amministratore; in pratica permette di accedere a computer protetti senza conoscere le credenziali e soprattutto senza farsi vedere. Tale programma però non è necessariamente dannoso (come lo è il virus che ha un suo obiettivo e un suo sitema di replicazione), rappresenta un insieme di tecniche di occultamento; la pericolosità, come spesso accade, deriva dall'utilizzo che se ne fa.
Il problema è che tale sistema viene manipolato per essere associato ai virus e nasconderli al sistema, in modo da eludere i controlli dell'antivirus. Tali sistemi vengono spesso associato a virus di tipo "Trojan horse" per celare eventuali backdoor (cioè i canali che rimangono aperti per permettere al pirata di turno di accedere al nostro computer).
Molti antivirus moderni (su tutti la recente versione di Kapersky) implementano sistemi di controllo antirootkit, in alternativa esistono programmi specifici (su tutti RootkitRevealer, disponibile qui in lingua inglese).
Spesso è difficile scoprire se un rootkit sta nascondendo dei virus ma un sintomo abbastanza evidente è provare ad accere al "task manager" (CTRL+ALT+CANC): se tale operazione viene bloccata da un messaggio abbiamo la certezza. Spesso non è così evidente, per cui il consiglio è sempre quello di affidarsi a software antivirus efficaci.

martedì 12 maggio 2009

Storia dei virus: lo slammer

Ripercorriamo un po' di "storia" dei virus per cercare di capire la portata del fenomeno. Possiamo identificare come il primo worm che ha colpito a livello mondiale lo slammer, comparso nel 2003. E' stato un virus decisamente deleterio, in grado di lanciare nella rete 90 milioni di pacchetti al secondo, in pratica il numero di worm presenti nella rete raddoppiava ogni dieci secondi in maniera esponenziale andando ad intasare i server presenti in internet e bloccando le loro funzioni. Teniamo conto che l'utilizzo di filtri e software allora era meno inteso di oggi, cosicchè molti server era decisamente a rischio.
In pratica il virus entrava dalla porta 1434, quella utilizzata dal sistema MS SQL, il server di uno dei database più utilizzati, un gestore di migliaia di dati sulla rete. Il virus sfruttava il sistema di gestione dei dati che prevedeva che il computer remoto richieda l'elaborazione dei dati e il sistema sia in grado di rispondere a tale elaborazione: il virus sfruttava il protocollo con cui il server rispondeva "inserendosi" nella comunicazione ed inondando il server di dati finchè questo non si bloccava.
Tale attacco blocco i server degli sTati Uniti, ebbe ripercussioni in Europa ed in Giappone andando a rallentare o interrompere i servizi di banche, agenzie di credito, viaggi e tutte quelle attività che utilizzavano la rete come banca dati.
Un esempio, abbastanza negativo, di come un virus agisca sfruttando una vulnerabilità di un sistema e, se non bloccato con tempestività, possa causare danni enormi.
La situazione rispetto al 2003 è migliorata, probabilmente infezioni su scala così ampia sono più rare, ma la prevenzione parte anche da un corretto utilizzo e da un buon sistema di filtraggio di ogni computer connesso alla rete.

venerdì 8 maggio 2009

Come funziona un virus

Il pericolo dei virus è una esigenza molto sentita da tutti coloro che utilizzano internet, quasi tutti, direttamente o meno, siamo stati vittime di questi programmi; abbiamo iniziato a vedere, in post precedenti, alcuni virus e come prevenire l'infezione. Cerchiamo ora di capire come funziona un virus, a meglio entriamo nello specifico nel meccanismo di funzionamento di un virus informatico. Per esigenze didattiche andiamo a schematizzare la struttura di un virus in 4 sezioni, anche se queste poi non saranno in realtà indipendenti le une dalle altre.

1. Routine di ricerca: è un meccanismo che si occupa di trovare i file adatti ad essere infettati da virus e controlla che tali file non contengano già una copia del virus.

2. Routine di infezione: è un meccanismo che si occupa di copiare il codice del virus all'interno dei file individuati precedentemente.

3. Routine di attivazione: contiene i criteri per i quali il virus è stato creato, cioè il momento in cui entrerà in funzione (una particolare data, l'infezione di un numero di file, etc.).

4. Payload: la sequenza di istruzioni che rappresenta l'obiettivo del virus (cancellazione di file, apertura di porte, etc.)


martedì 28 aprile 2009

Conosciamo i programmi: gli antivirus

I software antivirus sono ormai diventati uno strumento indispensabile per tutti coloro che utilizzano internet. Impariamo però a conoscerli meglio: intanto definiamo come antivirus un programma atto a rilevare ed eliminare codice dannosi quali virus, trojan e dialer (spesso anche spyware).
L'antivirus agisce prevalentemente sulla memoria Ram e, in caso di scansione sul disco rigido, alla ricerca di un determinato blocco di istruzioni che lui è in grado di riconoscere come virus: per fare ciò tale programma è collegato ad una sorta di banca dati (che si chiama file delle firme), in cui vengono memorizzati tutti i codici dei virus conosciuti. Per questo motivo è necessario tenere il proprio antivirus costantemente aggiornato, in modo da mantenere tale archivio il più recente possibile (in media un antivirus effettua un aggiornamento al giorno). Questo rappresenta il limite dell'antivirus che non potrà riconoscere e quindi bloccare un virus che non è all'interno del suo archivio.
Per ovviare a tale limitazione molti antivirus hanno ulteriori funzioni di controllo, dette funzioni euristiche: le più utili sono il controllo sul registro di sistema (praticamente l'antivirus ci avverte ogni volta qualche programma tenta di modificare il registro del sistema operativo, lasciando poi a noi il compito di stabilire se lecitamente o meno) e il controllo sui "comportamenti" del sistema (cioè se il sitema operativo inzia a fare cose "strane", tipo inviare centinaia di mail contemporaneamente, l'antivirus interviene).
Esistono sul mercato tanti programmi antivirus, a diversi prezzi, ovviamente i prodotti a pagamento hanno funzionalità più complete rispetto a quelli gratuiti. Non bisogna lesinare sulle spese quando si tratta di antivirus, poichè un risparmio iniziale può portare ad utilizzare un prodotto limitato e una possibile infezione essere economicamente svantaggiosa.
Un buon antivirus ha un costo annuale (la licenza deve rinnovarsi ogni anno) di circa 50€.
Tra i prodotti sul mercato rappresentano ottime scelte McAfee, Kapersky e Eset Nod.

venerdì 3 aprile 2009

I virus: prevenire è meglio che curare

Collegarsi ad internet per navigare sul web, chattare o inviare messaggi di posta è indubbiamente un vantaggio, ma tale connessione mette a rischio il nostro computer verso pericolosi virus. E' impossibile trovare un sistema per essere completamente al sicuro da tale minaccia ma possiamo premunirci per rendere minimo il pericolo.
La precauzione basilare e fondamentale è quella di munirsi di un antivirus e, soprattutto, mantenerlo costantemente aggiornato. Non lesinate sul costo di un buon programma antivirus: i danni dervanti da un'infezione possono essere molto più costosi!

Insieme all'antivirus è buona norma seguire alcune norme generali per limitare il pericolo di infezione:
  • effettuare costantemente un backup dati:
    non limita i pericoli ma almeno non perdete i dati.
  • evitare conflitti tra software:
    se un antivirus è necessario, non è vero che due è meglio, anzi!
  • aggiornare software e sistema operativo:
    spesso vengono rilasciati aggiornamenti che limitano le vulnerabilità dei programmi, a cominciare da Windows (non usate se possibile però l'aggiornamento automatico).
  • non lanciare file eseguibili:
    spesso si accompagnano a messaggi di posta elettronica, hanno estensione .exe .com .bat .pif .scr (i generale se non conoscete l'estensione non lanciate il file)
  • attenzione agli allegati email:
    in generale non aprite mai un allegato di posta elettronica se non conoscete il mittente.
  • attenzione ai download:
    i circuti peer to peer (emule, bit torrente etc..) sono "pieni" di file virati.
  • attenzione alle mail in inglese:
    spesso nascondono truffe o collegamenti a virus.

giovedì 19 marzo 2009

I virus: worm

Il "worm" è un virus che prende il suo nome dal fatto che è in grado di strisciare attraverso la rete per insinuarsi nei computer collegati ad essa, sfruttando le vulnerabilità dei sistemi. Il problema maggiore, dunque, è quello che la diffusione di tale virus risulta indipendente dall'utente; basta attivare una connessione con una rete infetta per prendere il virus, anche se spesso i metodi di diffusione possono essere quelli "classici" dei virus (allegati di posta elettronica, download di file).
Lo scopo principale di questo virus è quello di autoreplicarsi, senza legarsi a file particolari, ma rendendo instabile e appesantito il sistema che infetta.
Il danno maggiore causato da tali virus è il blocco o il rallentamento dei software antivirus, che smettono di funzionare correttamente lasciando il sistema indifeso e a rischio di attacchi da parte di altri virus.
Uno dei worm più "conosciuti" è il blaster, che ha avuto una rapida diffusione qualche anno fa: era in grado di spegnere il pc dopo un messaggio con un conto alla rovescia.